सेंसरशिप-प्रतिरोधी VPN: P2P बैंडविड्थ शेयरिंग डिजिटल प्रतिबंधों को कैसे मात देती है
TL;DR
- ✓ पारंपरिक VPN विफल हो जाते हैं क्योंकि केंद्रीयकृत सर्वर डेटा निगरानी के लिए असुरक्षित हनी पॉट बनाते हैं।
- ✓ विकेंद्रीकृत VPN (dVPNs) विफलता के एकल बिंदुओं को खत्म करने के लिए P2P बैंडविड्थ शेयरिंग का उपयोग करते हैं।
- ✓ मल्टी-हॉप रूटिंग यह सुनिश्चित करती है कि आपका IP पता और गंतव्य किसी भी एकल नोड से निजी रहे।
- ✓ dVPNs कॉर्पोरेट भरोसे को क्रिप्टोग्राफिक सुरक्षा और सत्यापन योग्य, वितरित नेटवर्क बुनियादी ढांचे के साथ बदलते हैं।
केंद्रीयकृत VPN प्रदाता पर "आपके रहस्य सुरक्षित रखने" के लिए भरोसा करने का युग समाप्त हो चुका है। हमें वर्षों से एक झूठ परोसा गया है: "नो-लॉग" (no-log) नीति। हमने अपने डिजिटल जीवन को कॉर्पोरेट डेटा केंद्रों के हवाले कर दिया, यह उम्मीद करते हुए कि वे अनुरोध करने पर हमारे पदचिह्नों को वास्तव में हटा देंगे। लेकिन सच तो यह है—जब कोई सरकारी एजेंसी सबपोना (subpoena) लेकर आती है या कोई सर्वर हैक हो जाता है, तो वह वादा हवा हो जाता है।
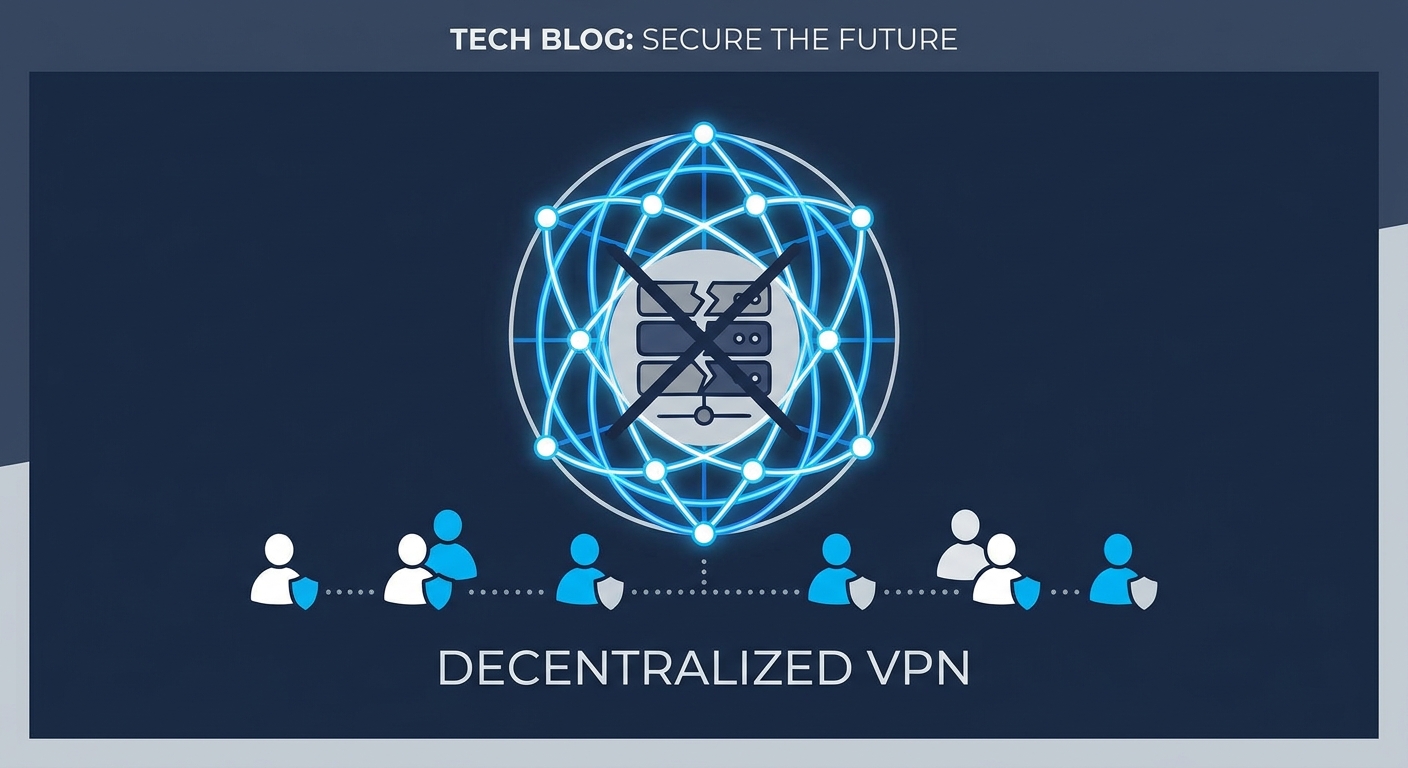
विकेंद्रीकृत VPN (dVPNs) ने आखिरकार इस प्रतिमान को बदल दिया है। हम अंधे भरोसे से सत्यापन योग्य, क्रिप्टोग्राफिक सुरक्षा की ओर बढ़ रहे हैं। पीयर-टू-पीयर (P2P) बैंडविड्थ शेयरिंग का लाभ उठाकर, ये नेटवर्क विफलता के एकल बिंदु (single point of failure) को हटा देते हैं। परिणाम? एक ऐसा बुनियादी ढांचा जो इंटरनेट जितना ही लचीला और नष्ट करने में कठिन है।
पारंपरिक VPN का "नो-लॉग" वादा क्यों विफल हो रहा है
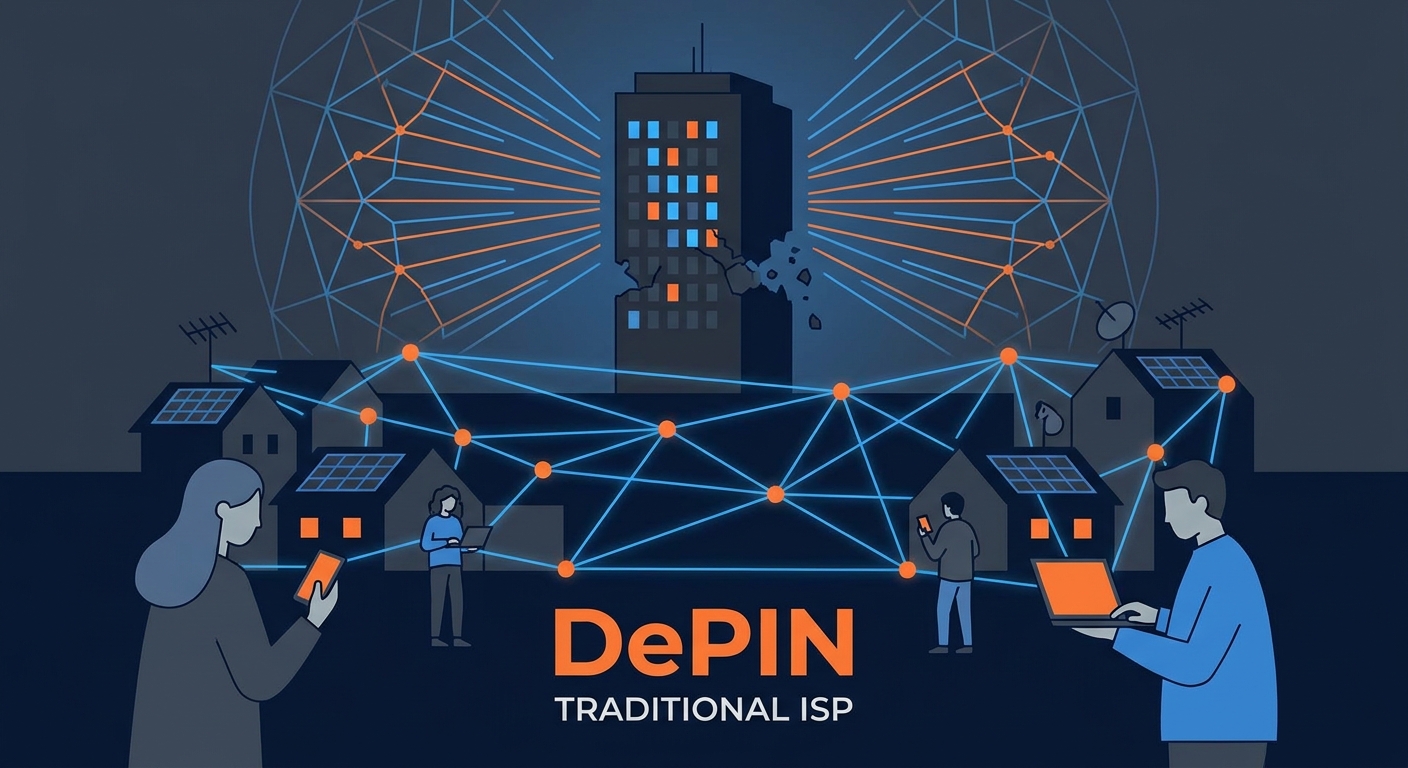
पारंपरिक VPN की मौलिक खामी इसकी वास्तुकला है। जब आप एक कमर्शियल VPN से जुड़ते हैं, तो आप अपनी पूरी डिजिटल उपस्थिति को एक ऐसी कंपनी द्वारा संचालित सर्वर के माध्यम से भेज रहे होते हैं। यह निगरानी के लिए एक "हनी पॉट" (honey pot) है। यदि उस कंपनी पर कानूनी अधिकारियों का दबाव पड़ता है, तो उनके पास क्या विकल्प है? उन्हें उनकी बात माननी पड़ती है या अपना व्यवसाय बंद करना पड़ता है। भले ही उनके इरादे नेक हों, लेकिन बुनियादी ढांचा स्वाभाविक रूप से नाजुक है।
जब आप dVPN बनाम पारंपरिक VPN सुरक्षा को देखते हैं, तो अंतर स्पष्ट है: एक कॉर्पोरेट वादे पर निर्भर करता है, दूसरा कठोर गणित पर। केंद्रीयकृत सर्वर स्थिर लक्ष्य होते हैं। उनके पास ज्ञात IP रेंज होती है जिन्हें परिष्कृत फायरवॉल पहचान सकते हैं, धीमा कर सकते हैं और ब्लॉक कर सकते हैं। जब आप कॉर्पोरेट VPN का उपयोग करते हैं, तो आप केवल कंपनी पर भरोसा नहीं कर रहे होते; आप हर निम्न-स्तरीय व्यवस्थापक, हर डेटा सेंटर कर्मचारी और उस कानूनी क्षेत्राधिकार पर भरोसा कर रहे होते हैं जिसमें वह कंपनी काम करती है। आज के समय में, एक इकाई पर इतना भरोसा करना बहुत अधिक है।
विकेंद्रीकृत VPN (dVPNs) वास्तव में कैसे काम करते हैं?
एक dVPN P2P आर्किटेक्चर पर काम करता है। किसी निगम के बजाय, व्यक्तिगत उपयोगकर्ता बुनियादी ढांचा प्रदान करते हैं। आप डेटा सेंटर में किसी सर्वर से नहीं जुड़ रहे हैं; आपका ट्रैफ़िक नोड्स के एक वितरित नेटवर्क के माध्यम से रूट किया जाता है—अक्सर आवासीय कनेक्शन—जो दुनिया भर में फैले हुए हैं। केंद्रीय बिचौलिया? गायब।
इसका गुप्त मंत्र मल्टी-हॉप रूटिंग है। आपका ट्रैफ़िक केवल A से B तक नहीं जाता है। इसे एन्क्रिप्ट किया जाता है और कई नोड्स के माध्यम से बाउंस किया जाता है, यह सुनिश्चित करते हुए कि कोई भी एकल नोड आपकी पहचान—आपका IP पता—और आपके गंतव्य दोनों को नहीं जानता है।
अपने ट्रैफ़िक को एक विकेंद्रीकृत जाल में विभाजित करके, आप किसी एक इकाई के लिए आपकी गतिविधि को सहसंबंधित करना गणितीय रूप से असंभव बना देते हैं। भले ही वह नोड जिससे आप बाहर निकल रहे हैं, दुर्भावनापूर्ण हो, वे केवल पिछले हॉप से आने वाले ट्रैफ़िक को देखते हैं, न कि यह कि आप वास्तव में कौन हैं।
क्या P2P रूटिंग वास्तव में डीप पैकेट इंस्पेक्शन (DPI) को मात दे सकती है?
सेंसरशिप शासन डीप पैकेट इंस्पेक्शन (DPI) को पसंद करते हैं। वे इसका उपयोग VPN ट्रैफ़िक के "फिंगरप्रिंट" को खोजने के लिए करते हैं। पारंपरिक प्रोटोकॉल पहचानने योग्य पैटर्न रखने के लिए कुख्यात हैं। लड़ने के लिए, dVPNs विकसित हुए हैं।
वे अब अत्याधुनिक ट्रांसपोर्ट लेयर्स का उपयोग करते हैं। VLESS जैसे प्रोटोकॉल, "वांडरिंग फ्लो" रूटिंग के साथ मिलकर, आपके ट्रैफ़िक को मानक HTTPS ब्राउज़िंग के रूप में छद्म रूप धारण करने की अनुमति देते हैं। QUIC और MASQUE का उपयोग करके, dVPNs वेब के बैकग्राउंड शोर के साथ घुल-मिल जाते हैं, जिससे स्वचालित सेंसर के लिए एक सुरक्षित टनल को YouTube वीडियो या Google खोज से अलग करना अविश्वसनीय रूप से कठिन हो जाता है। इसके अलावा, Nym Network Technology जैसी परियोजनाएं उन्नत ट्रैफ़िक मिक्सिंग लागू करके इन सीमाओं को आगे बढ़ा रही हैं। केवल पैकेट रूट करने के बजाय, वे "कवर ट्रैफ़िक" और टाइमिंग देरी का परिचय देते हैं, जो नेटवर्क के दोनों सिरों को देखने पर भी ट्रैफ़िक विश्लेषण करने की विरोधी की क्षमता को बेअसर कर देते हैं।
"बैंडविड्थ के लिए Airbnb" अर्थव्यवस्था क्या है?
यहाँ असली प्रतिभा आर्थिक प्रोत्साहन है। इसे DePIN (विकेंद्रीकृत भौतिक अवसंरचना नेटवर्क) के रूप में वर्गीकृत किया गया है। हालिया DePIN सेक्टर विश्लेषण (Messari) के अनुसार, टोकनयुक्त बुनियादी ढांचे की ओर बदलाव Web3 में सबसे महत्वपूर्ण रुझानों में से एक है।
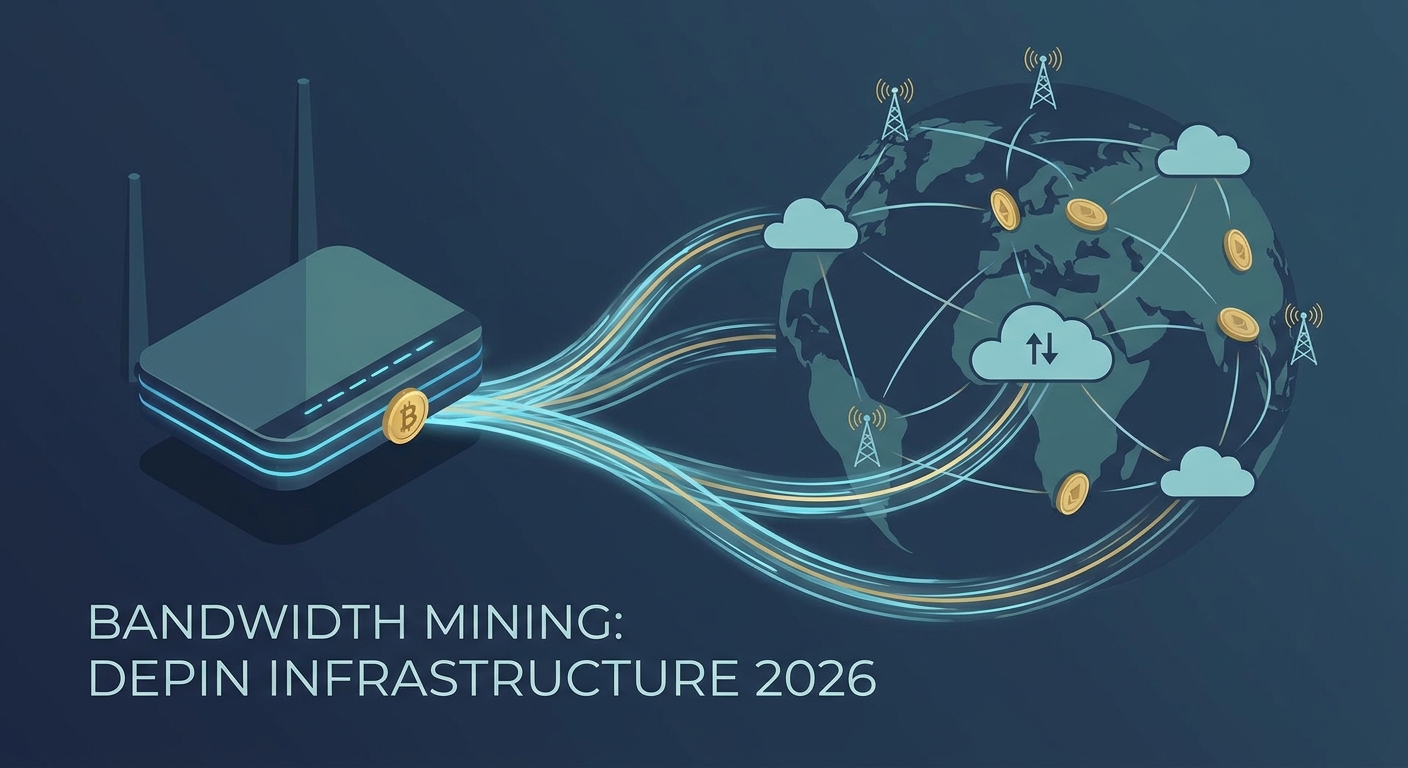
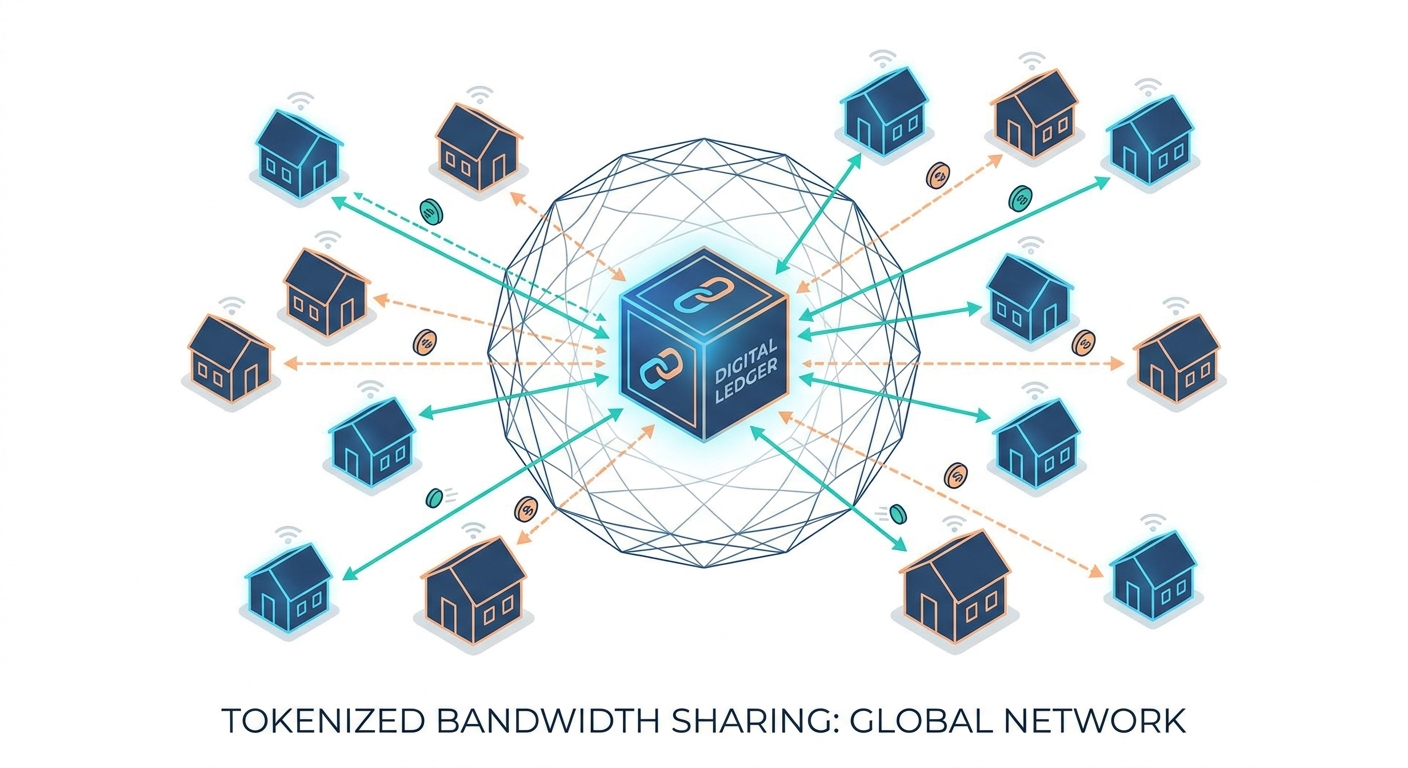
बात यह है: बेकार इंटरनेट बैंडविड्थ वाले उपयोगकर्ता नोड ऑपरेटर बन जाते हैं। उन्हें उनके द्वारा रिले किए गए प्रत्येक गीगाबाइट के लिए नेटिव टोकन में भुगतान मिलता है। यह एक आत्मनिर्भर चक्र है। जितने अधिक लोगों को गोपनीयता की आवश्यकता होगी, उतने ही अधिक नोड्स उस मांग को पूरा करने के लिए सामने आएंगे, और ऑपरेटरों के लिए अपने संसाधनों को साझा करना उतना ही अधिक लाभदायक होगा। कई लोगों के लिए, यह बेकार इंटरनेट बैंडविड्थ का मुद्रीकरण करने का अंतिम तरीका है, जो मासिक ISP बिल को राजस्व उत्पन्न करने वाली संपत्ति में बदल देता है, जबकि साथ ही वैश्विक नेटवर्क को सेंसरशिप के खिलाफ मजबूत करता है।
क्या हार्डवेयर-आधारित गोपनीयता गैर-तकनीकी लोगों के लिए गायब कड़ी है?
सॉफ्टवेयर बहुत अच्छा है, लेकिन सुविधा सर्वोपरि है। औसत उपयोगकर्ता के लिए जो बस एक स्विच दबाना चाहता है और भूल जाना चाहता है, Deeper Connect जैसे हार्डवेयर गेटवे का उदय एक गेम-चेंजर है। ये उपकरण ब्लॉकचेन की जटिल दुनिया और होम राउटर की सादगी के बीच एक पुल के रूप में कार्य करते हैं।
आप डिवाइस को अपने मॉडेम में प्लग करते हैं, और यह स्वचालित रूप से dVPN नेटवर्क से जुड़ जाता है। यह एक "प्लग-एंड-प्ले" फायरवॉल प्रदान करता है जो आपके होम नेटवर्क पर हर डिवाइस की सुरक्षा करता है—आपके स्मार्ट टीवी से लेकर आपके फोन तक—बिना हर हार्डवेयर पर अलग-अलग ऐप इंस्टॉल किए। कुंजियों, वॉलेट और नोड चयन की जटिलता को छिपाकर, ये गेटवे उन घरों में विकेंद्रीकरण ला रहे हैं जो कभी मैन्युअल नोड कॉन्फ़िगर करने का सपना भी नहीं देखते थे।
आप कैसे सत्यापित करते हैं कि आपका ट्रैफ़िक वास्तव में निजी है?
"मुझ पर भरोसा करें" से "मुझे सत्यापित करें" तक का बदलाव ज़ीरो-नॉलेज प्रूफ (ZKPs) और ब्लॉकचेन-आधारित टैलीइंग के माध्यम से अंतिम रूप दिया जाता है। पारंपरिक VPN में, आपको प्रदाता के शब्द पर विश्वास करना पड़ता है कि वे आपका डेटा लॉग नहीं कर रहे हैं। Sentinel dVPN इकोसिस्टम जैसे ओपन-सोर्स नेटवर्क में, कोड सार्वजनिक है और ट्रैफ़िक अकाउंटिंग स्मार्ट कॉन्ट्रैक्ट्स द्वारा संभाली जाती है।
चूंकि बैंडविड्थ को ऑन-चेन खरीदा और बेचा जाता है, नेटवर्क यह सत्यापित कर सकता है कि एक सत्र वास्तव में हुआ था, बिना नेटवर्क या नोड ऑपरेटर के ट्रैफ़िक की सामग्री या उपयोगकर्ता की पहचान जाने। आप नेटवर्क के स्वास्थ्य का ऑडिट कर सकते हैं, नोड्स के वितरण की निगरानी कर सकते हैं, और खुद देख सकते हैं कि किसी भी एकल इकाई के पास आपके कनेक्शन को सेंसर करने या आपके लॉग लीक करने की शक्ति नहीं है।
सेंसरशिप-प्रतिरोधी उपकरणों के साथ शुरुआत कैसे करें
यदि आप अपनी डिजिटल संप्रभुता को पुनः प्राप्त करने के लिए तैयार हैं, तो प्रवेश की बाधा कभी इतनी कम नहीं रही है। चाहे आप 2026 के सर्वश्रेष्ठ विकेंद्रीकृत VPN की तलाश कर रहे हों या अपना खुद का नोड होस्ट करना चाहते हों, प्रक्रिया आधुनिक उपयोगकर्ता के लिए सुव्यवस्थित है।
ऐसे नेटवर्क का चयन करके शुरुआत करें जो ओपन-सोर्स पारदर्शिता को प्राथमिकता देता है। उनका क्लाइंट डाउनलोड करें, नोड मार्केटप्लेस का पता लगाएं, और ऐसे क्षेत्र में नोड से जुड़ें जो मुक्त सूचना का सम्मान करता है। यदि आपके पास अतिरिक्त बैंडविड्थ है, तो रिले नोड बनने के लिए थोड़ी मात्रा में स्टेक करना वैश्विक सेंसरशिप-विरोधी प्रयास में योगदान करने का एक शक्तिशाली तरीका है, साथ ही निष्क्रिय आय अर्जित करना भी है।
अक्सर पूछे जाने वाले प्रश्न
क्या dVPNs कानूनी और उपयोग करने के लिए सुरक्षित हैं?
हाँ, dVPNs गोपनीयता उपकरण हैं, और उनका उपयोग करना अधिकांश न्यायालयों में कानूनी है। वे केवल ट्रैफ़िक को सुरक्षित रूप से रूट करने का एक तरीका हैं। हालाँकि, हमेशा सामान्य ज्ञान का उपयोग करें और इंटरनेट उपयोग के संबंध में अपने स्थानीय कानूनों का पालन करें।
क्या अजनबियों को अपनी इंटरनेट बैंडविड्थ का उपयोग करने देना सुरक्षित है?
आमतौर पर, हाँ। आधुनिक dVPN प्रोटोकॉल मजबूत एन्क्रिप्शन और अलगाव का उपयोग करते हैं। जब कोई आपके नोड के माध्यम से ट्रैफ़िक रूट करता है, तो वे आपकी बैंडविड्थ का उपयोग निकास बिंदु (exit point) के रूप में कर रहे होते हैं—वे आपके स्थानीय उपकरणों, आपकी फ़ाइलों या आपके व्यक्तिगत डेटा तक नहीं पहुँच सकते। यह काफी हद तक सार्वजनिक Tor निकास नोड की तरह काम करता है।
क्या dVPN मेरे इंटरनेट कनेक्शन को काफी धीमा कर देगा?
गोपनीयता और गति के बीच हमेशा एक समझौता होता है। चूंकि आपका ट्रैफ़िक कई नोड्स के माध्यम से एक गैर-रेखीय पथ ले रहा है, इसलिए विलंबता (latency) बढ़ सकती है। हालाँकि, जैसे-जैसे नेटवर्क बढ़ता है और अधिक उच्च-बैंडविड्थ नोड्स जुड़ते हैं, प्रदर्शन पारंपरिक केंद्रीयकृत VPN के बराबर होता जा रहा है।
मैं अपनी बेकार बैंडविड्थ के साथ टोकन अर्जित करना कैसे शुरू करूँ?
अर्जित करने के लिए, आपको अपनी पसंद के dVPN नेटवर्क पर अपना नोड पंजीकृत करना होगा। इसमें आमतौर पर अच्छे व्यवहार को सुनिश्चित करने के लिए संपार्श्विक (collateral) के रूप में नेटवर्क के नेटिव टोकन की थोड़ी मात्रा को "स्टेक" करना शामिल है, फिर ट्रैफ़िक स्वीकार करने के लिए अपने क्लाइंट को कॉन्फ़िगर करना शामिल है। एक बार सेट हो जाने के बाद, नेटवर्क स्वचालित रूप से अकाउंटिंग और पुरस्कारों को संभालता है।
dVPN और Tor के बीच क्या अंतर है?
हालाँकि दोनों गुमनामी प्रदान करते हैं, वे अलग-अलग उद्देश्यों की पूर्ति करते हैं। Tor को अत्यधिक गुमनामी के लिए डिज़ाइन किया गया है और अपने निश्चित, कठोर रूटिंग के कारण अक्सर धीमा होता है। dVPNs को गोपनीयता और प्रदर्शन के लिए डिज़ाइन किया गया है, जो उपयोगकर्ताओं को विशिष्ट निकास स्थानों (geo-blocks को बायपास करने के लिए उपयोगी) का चयन करने की अनुमति देता है और अक्सर स्ट्रीमिंग या रिमोट वर्क जैसे दैनिक कार्यों के लिए तेज़, अधिक लचीले कनेक्शन प्रदान करता है।