Государственное шпионское ПО обнаружено в вредоносных VPN-приложениях, нацеленных на кражу данных пользователей
TL;DR
Государственное шпионское ПО обнаружено в вредоносных VPN-приложениях, нацеленных на кражу данных пользователей
В мире кибершпионажа открылась новая, тревожная глава. Появилась сложная кампания, превращающая инструменты, которые люди используют для защиты своей конфиденциальности — VPN — в цифровые ловушки. Исследователи связали эту операцию с иранской государственной хакерской группировкой, известной как TAG-182, которая в настоящее время занимается сбором конфиденциальных данных у персоязычных пользователей по всему миру.
Это не просто случайные хакеры. Это целенаправленная и постоянная операция по слежке. Маскируясь под легитимные инструменты конфиденциальности, эти вредоносные приложения фактически превращают телефон пользователя в «жучок», пересылая аутентификационные данные, журналы общения и метаданные устройства напрямую злоумышленникам.
Механизм слежки: MarkiRAT
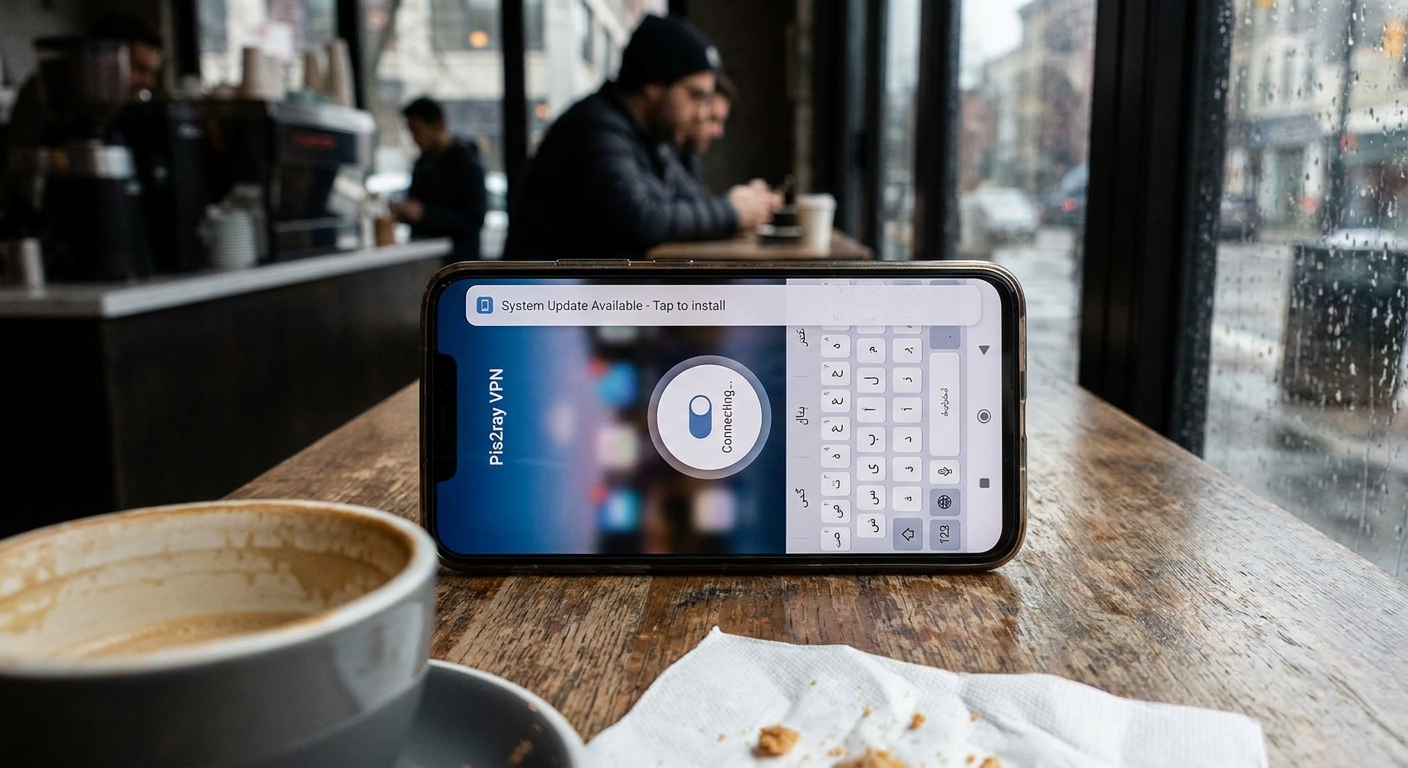
Движущей силой этой операции является троян под названием MarkiRAT. Согласно исследованию Insikt Group от Recorded Future, это вредоносное ПО работает как «пылесос» данных. Как только пользователь устанавливает один из поддельных VPN — наиболее примечательны «Pis2ray VPN» или «YESHICA YEPlayer» — приложение запускает фоновый процесс, предназначенный для сбора всего: SMS-сообщений, списков контактов, журналов вызовов и многого другого.
Чтобы оставаться незамеченным, вредоносное ПО использует хитрый трюк, злоупотребляя службой фоновой интеллектуальной передачи Windows (BITS). BITS — это легитимный системный компонент, предназначенный для передачи файлов в фоновом режиме, но здесь он используется для обеспечения долгосрочного присутствия в системе. Используя эту службу — метод, классифицированный в MITRE ATT&CK как T1197 — злоумышленники могут похищать данные небольшими порциями. Это умный ход: он позволяет сохранять активность трафика достаточно низкой, чтобы не привлекать внимание большинства стандартных антивирусных программ.
Стратегии таргетинга и распространения
Кампания носит хирургический характер. Вредоносное ПО запрограммировано на поиск устройств, настроенных на персидскую раскладку клавиатуры (код 0x0429). Фильтруя цели по этому специфическому региональному параметру, злоумышленники гарантируют, что не тратят ресурсы напрасно. Они охотятся за журналистами, диссидентами и активистами.
Как отмечает Tech Times, стратегия распространения опирается на методы социальной инженерии старой школы. Они используют Instagram, обещая неограниченный доступ в интернет пользователям, которые отчаянно пытаются обойти местную цензуру. Это жестокая ирония: пользователи устанавливают эти приложения, чтобы обрести свободу, а в итоге отдают ключи от своей цифровой жизни.
| Функция | Описание |
|---|---|
| Хакерская группа | TAG-182 (иранская государственная) |
| Основное ПО | MarkiRAT |
| Целевой язык | Персидский (раскладка 0x0429) |
| Распространение | Социальные сети (Instagram) |
| Метод закрепления | Windows BITS (T1197) |
Глобальная реакция на вредоносную VPN-инфраструктуру
В то время как TAG-182 сосредоточена на шпионаже, международное сообщество ведет борьбу с инфраструктурой, стоящей за этими преступными VPN. Управление по контролю за иностранными активами (OFAC) Министерства финансов США недавно ввело санкции против сервиса 1VPNS, а также его администратора Дмитрия Рашевского и разработчика Евгения Владимировича Силаева.
Это последовало за операцией ФБР в мае 2026 года, в ходе которой была ликвидирована сеть 1VPNS. Расследование нарисовало мрачную картину: сервис использовался не только обычными пользователями, но и бандами программ-вымогателей для сокрытия своих следов, развертывания полезных нагрузок и передачи украденных данных. Силаев, в частности, был обвинен в разработке «крипторов» — специализированных инструментов, которые упаковывают вредоносное ПО, чтобы обойти антивирусное обнаружение.
Это явный признак того, что индустрия VPN становится полем битвы. Хотя легитимные провайдеры являются спасательным кругом для конфиденциальности, рост предложений «вредоносное ПО как услуга» означает, что старый совет «просто используй VPN» больше не работает. Вы должны знать, какой именно VPN вы используете.
Меры безопасности и рекомендации
Если вы хотите обойти интернет-ограничения, вам нужно проявлять паранойю. Если вы скачиваете VPN из рекламы в Instagram или по случайной ссылке, вы, скорее всего, идете прямо в ловушку. Официальные магазины приложений не идеальны, но они гораздо безопаснее, чем «Дикий Запад» прямых APK-загрузок.
Как оставаться в безопасности:
- Используйте официальные источники: Загружайте программное обеспечение только из официальных магазинов или с проверенных сайтов разработчиков. Если что-то кажется подозрительным — так оно и есть.
- Следите за службами: Если вы технически подкованы, следите за системными службами, такими как BITS. Если вы заметили необычную активность, стоит провести расследование.
- Знайте свои настройки: Если вы находитесь в регионе с высоким уровнем риска, будьте особенно осторожны с приложениями, которые специфически нацелены на ваш язык или настройки клавиатуры.
- Усиливайте защиту: Используйте надежные средства защиты конечных точек. Современные инструменты EDR становятся все лучше в обнаружении поведенческих аномалий, характерных для инструментов постоянной слежки.
Грань между государственным шпионажем и обычным киберпреступлением стирается. Когда злоумышленники скрывают свою активность внутри легитимных процессов Windows, «нормальное» поведение вашего компьютера становится идеальным прикрытием для кражи.
История показывает, что это не новая тактика; операции, подобные Ferocious Kitten, доказали много лет назад, что это долгосрочная и терпеливая стратегия. Для тех, кто живет в условиях жестких цифровых ограничений, единственной реальной защитой является сочетание скептицизма и использования прозрачных, открытых и проверенных инструментов безопасности. Не позволяйте инструменту «конфиденциальности» стать вашей главной уязвимостью.