Spyware patrocinado pelo Estado descoberto em aplicativos VPN maliciosos visando a autenticação e privacidade de usuários globais
TL;DR
Spyware patrocinado pelo Estado descoberto em aplicativos VPN maliciosos visando a autenticação e privacidade de usuários globais
Há um novo e sombrio capítulo no mundo da ciberespionagem. Uma campanha sofisticada surgiu, transformando as próprias ferramentas que as pessoas usam para proteger sua privacidade — as VPNs — em armadilhas digitais. Pesquisadores vincularam esta operação a um grupo de ameaça patrocinado pelo Estado iraniano conhecido como TAG-182, que está atualmente ocupado coletando dados sensíveis de usuários que falam persa em todo o mundo.
Estes não são apenas hackers aleatórios. Trata-se de uma operação de vigilância direcionada e persistente. Ao se disfarçarem de ferramentas legítimas de privacidade, esses aplicativos maliciosos transformam efetivamente o telefone do usuário em um dispositivo de escuta, enviando dados de autenticação, registros de comunicação e metadados do dispositivo diretamente para o grupo de ameaça.
O mecanismo de vigilância: MarkiRAT
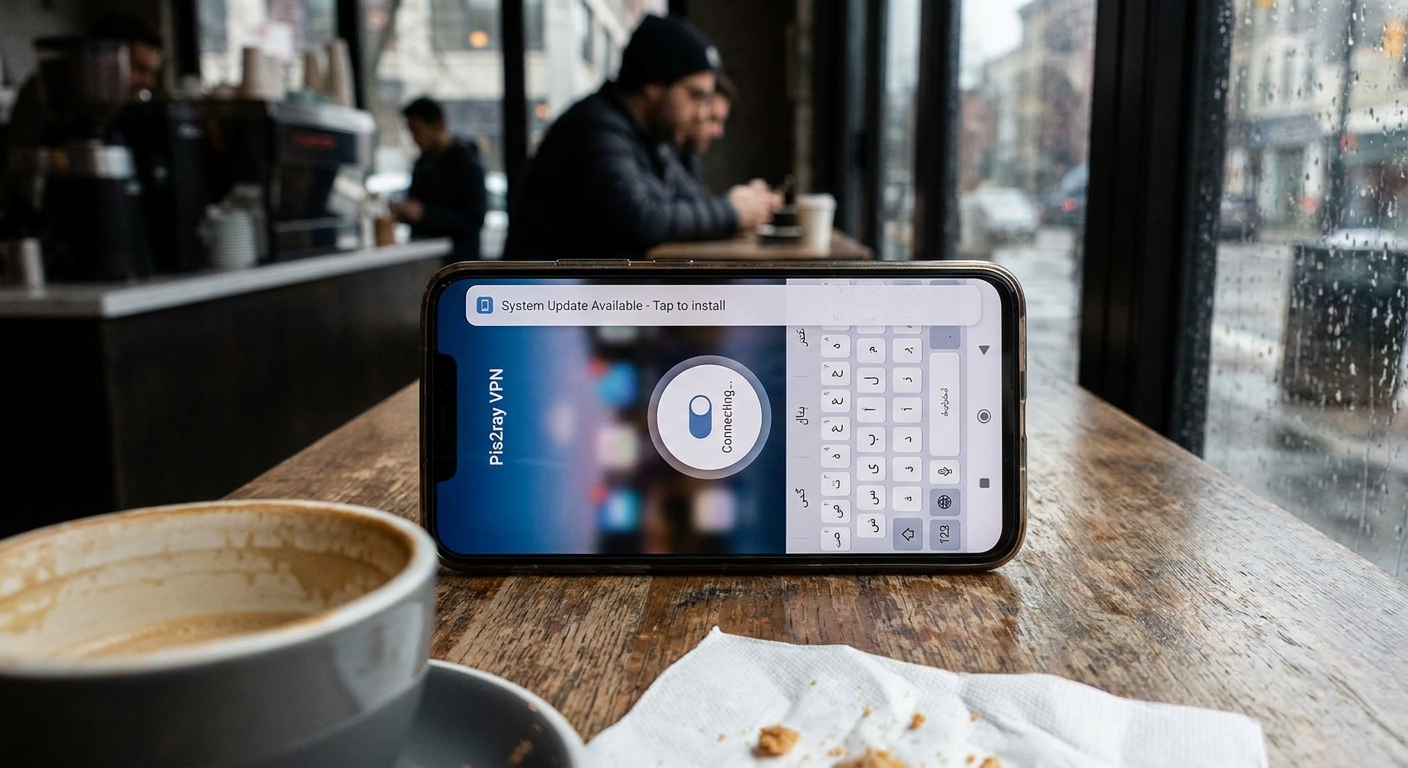
O motor por trás desta operação é um trojan chamado MarkiRAT. De acordo com pesquisas do Insikt Group da Recorded Future, o malware é um aspirador de dados. Assim que um usuário instala uma das VPNs falsas — mais notavelmente "Pis2ray VPN" ou "YESHICA YEPlayer" — o aplicativo aciona um processo em segundo plano projetado para coletar tudo: mensagens SMS, listas de contatos, registros de chamadas, o que você imaginar.
Para permanecer oculto, o malware utiliza um truque inteligente, abusando do Serviço de Transferência Inteligente em Segundo Plano (BITS) do Windows. O BITS é um componente legítimo do sistema destinado a transferências de arquivos em segundo plano, mas aqui, ele está sendo usado como arma para manter a persistência a longo prazo. Ao utilizar este serviço — uma técnica categorizada no MITRE ATT&CK como T1197 — os atacantes podem exfiltrar dados em pequenas rajadas intermitentes. É uma jogada inteligente; mantém o tráfego silencioso o suficiente para passar despercebido pela maioria dos softwares de segurança padrão.
Estratégias de direcionamento e distribuição
A campanha é cirúrgica. O malware é programado para procurar dispositivos configurados com um layout de teclado em persa (código 0x0429). Ao filtrar por essa configuração regional específica, o grupo de ameaça garante que não está desperdiçando recursos nos alvos errados. Eles estão caçando jornalistas, dissidentes e ativistas.
Como observado pelo Tech Times, a estratégia de distribuição baseia-se em engenharia social tradicional. Eles atacam o Instagram, prometendo acesso irrestrito à internet para usuários que estão desesperados para contornar a censura local. É uma ironia cruel: os usuários instalam esses aplicativos para obter liberdade, apenas para entregar as chaves de suas vidas digitais.
| Recurso | Descrição |
|---|---|
| Grupo de Ameaça | TAG-182 (patrocinado pelo Estado iraniano) |
| Malware Principal | MarkiRAT |
| Idioma Alvo | Persa (Layout 0x0429) |
| Distribuição | Redes sociais (Instagram) |
| Persistência | Windows BITS (T1197) |
Resposta regulatória global à infraestrutura de VPN maliciosa
Enquanto o TAG-182 foca na espionagem, a comunidade internacional está combatendo a infraestrutura por trás dessas VPNs criminosas. O Escritório de Controle de Ativos Estrangeiros (OFAC) do Tesouro dos EUA sancionou recentemente um serviço chamado 1VPNS, juntamente com seu administrador, Dmytro Rashevskyi, e um desenvolvedor chamado Yegeniy Vladimirovich Silayev.
Isso segue uma operação de desmantelamento apoiada pelo FBI em maio de 2026 que encerrou o 1VPNS. A investigação pintou um quadro sombrio: o serviço não era apenas para usuários casuais; era um destino preferencial para gangues de ransomware que buscavam esconder seus rastros, implantar cargas úteis e mover dados roubados. Silayev, em particular, foi sinalizado por desenvolver "cryptors" — ferramentas especializadas que envolvem o malware em uma camada digital para contornar a detecção de antivírus.
É um sinal claro de que a indústria de VPN está se tornando um campo de batalha. Embora provedores legítimos sejam uma tábua de salvação para a privacidade, o aumento de opções de "malware como serviço" significa que o conselho antigo — "apenas use uma VPN" — não é mais suficiente. Você precisa saber qual VPN está usando.
Mitigações e considerações de segurança
Se você está procurando contornar restrições de internet, precisa ser paranoico. Se você está baixando uma VPN de um anúncio no Instagram ou de um link aleatório, provavelmente está entrando em uma armadilha. As lojas de aplicativos oficiais não são perfeitas, mas são muito mais seguras do que o "Velho Oeste" dos downloads diretos de APKs.
Como se manter seguro:
- Atenha-se à fonte: Baixe softwares apenas de lojas oficiais ou sites de desenvolvedores verificados. Se parece suspeito, provavelmente é.
- Monitore seus serviços: Se você entende de tecnologia, fique de olho em serviços de nível de sistema como o BITS. Se notar atividades incomuns, é hora de investigar.
- Conheça suas configurações: Se você está em uma região de alto risco, seja extremamente cauteloso com aplicativos que visam especificamente seu idioma ou configurações de teclado.
- Reforce sua segurança: Use proteção de endpoint robusta. Ferramentas modernas de EDR estão ficando melhores em detectar as anomalias comportamentais que acompanham ferramentas de vigilância persistente.
As linhas entre a espionagem patrocinada pelo Estado e o cibercrime comum estão se confundindo. Quando os atacantes escondem sua atividade dentro de processos legítimos do Windows, o comportamento "normal" do seu computador se torna a cobertura perfeita para o roubo.
A história nos mostrou que esta não é uma tática nova; campanhas como as operações Ferocious Kitten provaram anos atrás que esta é uma estratégia paciente e de longo prazo. Para aqueles que vivem sob pesadas restrições digitais, a única defesa real é uma combinação de ceticismo e confiança em ferramentas de segurança transparentes, de código aberto e verificadas. Não deixe que uma ferramenta de "privacidade" se torne sua maior responsabilidade.