VolexityがSonicWall VPNアプライアンスを標的としたゼロデイ攻撃キャンペーンを確認

SonicWall SMA 1000 exploit CVE-2026-15409 zero-day VPN attack Volexity UTA0533 network security breach 2026
J
James Okoro

Ethical Hacking & Threat Intelligence Editor

 
2026年7月24日
3 分の読み物
VolexityがSonicWall VPNアプライアンスを標的としたゼロデイ攻撃キャンペーンを確認
TL;DR

• 脅威アクターUTA0533がSonicWall SMA 1000シリーズVPNを悪用しています。 • 攻撃者は2つの脆弱性を連鎖させ、ルートレベルのリモートアクセス権を取得します。 • CVE-2026-15409(SSRF)とCVE-2026-15410(コードインジェクション)によりシステムが乗っ取られます。 • 組織はネットワーク境界を保護するため、直ちにSonicWallの公式パッチを適用する必要があります。

VolexityがSonicWall VPNアプライアンスを標的としたゼロデイ攻撃キャンペーンを確認

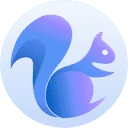
SonicWall SMA 1000シリーズのアプライアンスを運用している場合、直ちに作業を中断し、ログを確認してください。Volexityのセキュリティ研究者は、2026年6月22日から続いている、悪質かつアクティブなゼロデイ攻撃キャンペーンを明らかにしました。犯人は「UTA0533」と呼ばれる脅威アクターグループです。彼らは単にネットワークを探索しているわけではありません。2つのゼロデイ脆弱性を連鎖させる手法を確立しており、ルート権限を取得して任意のコマンドを実行し、管理者が侵入に気づく前に認証情報を盗み出すことが可能です。

Volexityは、侵害されたインフラストラクチャを調査する過程で、メモリ分析ツール「Volexity Volcano」を使用して侵入のデジタル痕跡を発見しました。Volexityによる詳細な分析によると、これは一般的な無差別攻撃ではありません。マルウェアはカスタムメイドであり、SonicWall SMAアプライアンスの特有かつ厳重に管理された環境で動作するように設計されていました。

技術的詳細:完璧な嵐

この攻撃は、安全なゲートウェイをオープンなドアに変えてしまう古典的な2段階の手法です。

まず、CVE-2026-15409です。これはサーバーサイドリクエストフォージェリ(SSRF)の脆弱性であり、CVSSスコアは10.0という極めて深刻なものです。攻撃者は/wsproxyエンドポイントを攻撃することで、認証なしでアプライアンスのセキュリティチェックを完全に回避できます。実質的に、鍵を持たずに正面玄関から侵入している状態です。

最初のハードルを越えると、2つ目の脆弱性であるCVE-2026-15410に移行します。これは認証後のコードインジェクションの脆弱性で、CVSSスコアは7.2です。最初の脆弱性を足がかりに、攻撃者はフルルート権限で任意のOSコマンドを実行できます。Security Affairsが指摘するように、これら2つが連鎖すると、アプライアンスは実質的に攻撃者の意のままになります。

脆弱性ID タイプ CVSSスコア 影響
CVE-2026-15409 SSRF 10.0 認証バイパス
CVE-2026-15410 コードインジェクション 7.2 任意のコマンド実行

運用の詳細と対策

UTA0533はその手口を熟知しています。彼らは通常の検出方法を回避するように設計されたカスタムマルウェアを使用し、運用上のセキュリティを厳重に保っています。/wsproxyエンドポイントを悪用している点は、エッジデバイスがネットワーク境界において最も重要でありながら、しばしば見落とされがちな部分であることを浮き彫りにしています。

SonicWallはすでにこれらの穴を塞ぐパッチを公開しています。これらのアプライアンスを管理している場合、最初に行うべきは公式のPSIRTアドバイザリの確認です。直ちにシステムを最新のファームウェアに更新してください。

「アップデート」ボタンを押すだけでなく、境界を保護するためのチェックリストを以下に示します。

  • パッチの適用: CVE-2026-15409とCVE-2026-15410の両方が修正されていることを確認してください。
  • ログの監査: システムログを精査し、特に/wsproxyエンドポイントからの不審な動きがないか確認してください。
  • 痕跡の調査: 異常なプロセスや未知のバイナリがないか監視してください。アプライアンスに本来存在しないものであれば、それはUTA0533の仕業である可能性が高いです。
  • トラフィックの監視: 「SSRFの試行」を示すネットワークパターンを探してください。

Security Affairsが指摘するように、この脆弱性の危険な点は、トリガーにパスワードや盗まれた認証情報を必要としないことです。デバイスが露出していれば、攻撃に対して脆弱です。攻撃者にとってのチャンスの窓は、あなたがそれを閉じるまで大きく開いたままです。

セキュリティチームは先手を打つ必要があります。研究者が公開した侵害指標(IOC)を使用して環境をスキャンしてください。SocDefendersが強調するように、パッチ適用は戦いの半分に過ぎません。修正を適用する前に攻撃者が永続的なアクセス権を確立していないか、ログの詳細なフォレンジック調査を行う必要があります。

UTA0533に関する調査は現在も進行中です。彼らの戦術がどのように変化するか注視する必要がありますが、一つ明らかなことは、攻撃者がVPNアプライアンスを標的にする場合、単なる短期間の利益ではなく、ネットワーク全体への足がかりを求めているということです。ファームウェアを最新に保ち、管理アクセスを最小限に制限し、常に警戒を怠らないようにしてください。エッジセキュリティの世界において、油断は最も高くつく過ちとなります。
J
James Okoro

Ethical Hacking & Threat Intelligence Editor


James Okoro is a certified ethical hacker (CEH) and cybersecurity journalist with a background in military intelligence. After serving as a cyber operations analyst, he transitioned into the private sector, working as a threat intelligence consultant before finding his voice as a writer. James has covered major data breaches, ransomware campaigns, and state-sponsored cyberattacks for several leading security publications. He brings a tactical, insider perspective to his reporting on the ever-evolving threat landscape.

関連ニュース

Outdated OpenVPN Implementations Expose Commercial VPN Clients to Critical Vulnerabilities and Security Risks
OpenVPN vulnerabilities

Outdated OpenVPN Implementations Expose Commercial VPN Clients to Critical Vulnerabilities and Security Risks

A 2026 security audit reveals many commercial VPNs use outdated, vulnerable OpenVPN versions. See which providers are leaving your data exposed to RCE attacks.

著者: James Okoro 2026年8月5日 4 分の読み物
common.read_full_article
SonicWall VPN Vulnerabilities and AI-Powered Hacking Campaigns Pose New Risks to Enterprise Infrastructure
SonicWall VPN vulnerabilities

SonicWall VPN Vulnerabilities and AI-Powered Hacking Campaigns Pose New Risks to Enterprise Infrastructure

Hackers are exploiting SonicWall VPNs via CVE-2024-40766 and credential stuffing. Learn how to secure your enterprise infrastructure against these attacks.

著者: Viktor Sokolov 2026年8月4日 4 分の読み物
common.read_full_article
Amazon Threat Intelligence Links North Korean Hackers to Malicious npm Supply Chain Attack
npm supply chain attack

Amazon Threat Intelligence Links North Korean Hackers to Malicious npm Supply Chain Attack

Amazon threat intelligence links North Korean hackers to malicious npm supply chain attacks. Discover how popular libraries like axios were weaponized.

著者: Elena Voss 2026年8月3日 4 分の読み物
common.read_full_article
AWS Threat Intelligence Report Links North Korean Hackers to Open-Source Supply Chain Attacks
AWS threat intelligence

AWS Threat Intelligence Report Links North Korean Hackers to Open-Source Supply Chain Attacks

AWS threat report reveals North Korean hackers are poisoning open-source repositories to infiltrate cloud environments and harvest developer credentials.

著者: James Okoro 2026年8月2日 5 分の読み物
common.read_full_article