Volexity ने SonicWall VPN उपकरणों को लक्षित करने वाले सक्रिय ज़ीरो-डे शोषण अभियान की पहचान की
TL;DR
Volexity ने SonicWall VPN उपकरणों को लक्षित करने वाले सक्रिय ज़ीरो-डे शोषण अभियान की पहचान की
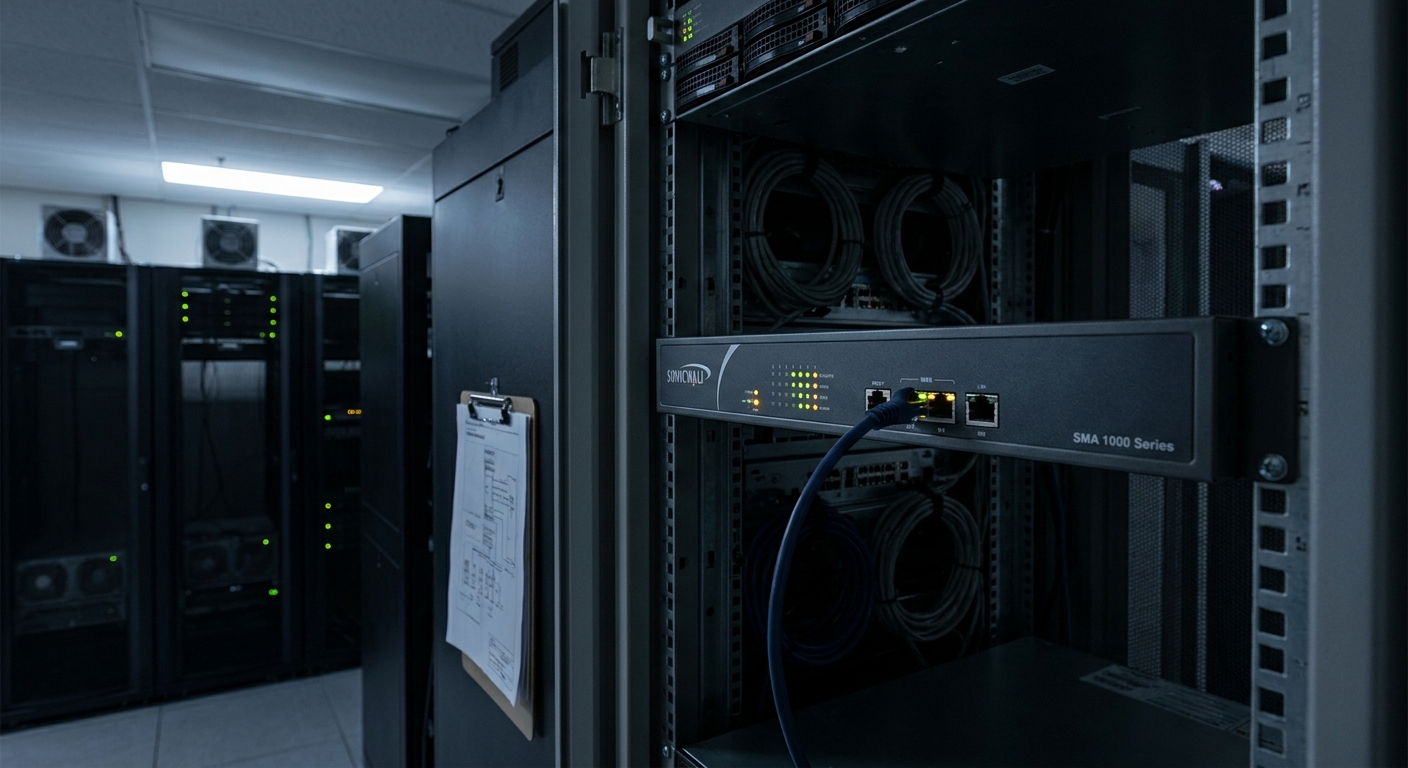
यदि आप SonicWall SMA 1000 सीरीज़ के उपकरणों का उपयोग कर रहे हैं, तो अपना काम रोकें और अपने लॉग्स की जांच करें। Volexity के सुरक्षा शोधकर्ताओं ने 22 जून, 2026 से चल रहे एक सक्रिय, खतरनाक ज़ीरो-डे अभियान का खुलासा किया है। इसके पीछे UTA0533 नामक एक थ्रेट एक्टर समूह है। वे केवल सिस्टम को टटोल नहीं रहे हैं; उन्होंने रूट-लेवल एक्सेस प्राप्त करने के लिए दो ज़ीरो-डे कमजोरियों को एक साथ जोड़ने का तरीका ढूंढ लिया है, जिससे वे अपनी इच्छानुसार कोई भी कमांड चला सकते हैं और आपके पता चलने से पहले ही क्रेडेंशियल्स चुरा सकते हैं।
Volexity ने अपनी मेमोरी एनालिसिस टूल्स—विशेष रूप से Volexity Volcano—का उपयोग करके घुसपैठ के डिजिटल निशान खोजने के बाद इस बारे में पता लगाया। Volexity द्वारा प्रदान किए गए विस्तृत विश्लेषण के अनुसार, यह कोई सामान्य हमला नहीं था। मैलवेयर को विशेष रूप से SonicWall SMA उपकरणों के सुरक्षित वातावरण में पनपने के लिए तैयार किया गया था।
तकनीकी विश्लेषण: एक आदर्श तूफान
यह हमला एक क्लासिक दो-चरणीय प्रक्रिया है जो एक सुरक्षित गेटवे को खुला दरवाजा बना देती है।
पहला है CVE-2026-15409। यह एक सर्वर-साइड रिक्वेस्ट फोर्जरी (SSRF) खामी है, और यह बहुत बड़ी है—इसका CVSS स्कोर 10.0 है। /wsproxy एंडपॉइंट को हिट करके, एक अनधिकृत हमलावर उपकरण के सुरक्षा चेक को पूरी तरह से बायपास कर सकता है। वे बिना चाबी के मुख्य दरवाजे से अंदर आ रहे हैं।
एक बार जब वे पहली बाधा पार कर लेते हैं, तो वे दूसरी भेद्यता की ओर बढ़ते हैं: CVE-2026-15410। यह 7.2 के CVSS स्कोर वाली एक पोस्ट-ऑथेंटिकेशन कोड इंजेक्शन खामी है। पहले शोषण का लाभ उठाकर, वे पूर्ण रूट-लेवल विशेषाधिकारों के साथ मनमानी OS कमांड निष्पादित कर सकते हैं। जैसा कि Security Affairs ने बताया है, एक बार जब ये दोनों जुड़ जाते हैं, तो उपकरण पूरी तरह से हमलावरों के नियंत्रण में आ जाता है।
| भेद्यता आईडी | प्रकार | CVSS स्कोर | प्रभाव |
|---|---|---|---|
| CVE-2026-15409 | SSRF | 10.0 | प्रमाणीकरण बायपास |
| CVE-2026-15410 | कोड इंजेक्शन | 7.2 | मनमानी कमांड निष्पादन |
परिचालन विवरण और बचाव के उपाय
UTA0533 अपनी कला में माहिर है। उन्होंने अपने परिचालन सुरक्षा को सख्त रखा है और ऐसे कस्टम मैलवेयर का उपयोग किया है जो सामान्य पहचान विधियों से बचने के लिए डिज़ाइन किए गए हैं। /wsproxy एंडपॉइंट का उपयोग करके, उन्होंने एक कड़वी सच्चाई को उजागर किया है: एज डिवाइस हमारे नेटवर्क परिधि के सबसे महत्वपूर्ण, लेकिन अक्सर अनदेखे हिस्से हैं।
SonicWall ने इन खामियों को दूर करने के लिए पैच जारी कर दिए हैं। यदि आप इन उपकरणों का प्रबंधन कर रहे हैं, तो आपका पहला कदम आधिकारिक PSIRT एडवाइजरी होना चाहिए। उन सिस्टम को तुरंत नवीनतम फर्मवेयर पर अपडेट करें।
केवल "अपडेट" करने के अलावा, परिधि को सुरक्षित करने के लिए आपकी चेकलिस्ट यहां दी गई है:
- पैच करें, फिर दोबारा पैच करें: सुनिश्चित करें कि CVE-2026-15409 और CVE-2026-15410 दोनों का समाधान हो गया है।
- लॉग्स का ऑडिट करें: अपने सिस्टम लॉग्स को खंगालें, विशेष रूप से
/wsproxyएंडपॉइंट से आने वाली किसी भी संदिग्ध गतिविधि की तलाश करें। - भूतों की तलाश करें: असामान्य प्रक्रियाओं या अज्ञात बाइनरी पर नज़र रखें। यदि यह उपकरण पर नहीं होना चाहिए, तो यह संभवतः UTA0533 का काम है।
- ट्रैफ़िक पर नज़र रखें: उन नेटवर्क पैटर्न को देखें जो "SSRF प्रयास" की ओर इशारा करते हैं।
जैसा कि Security Affairs द्वारा नोट किया गया है, यहाँ खतरा यह है कि इन कमजोरियों को ट्रिगर करने के लिए पासवर्ड या चोरी किए गए क्रेडेंशियल की आवश्यकता नहीं होती है। यदि आपका डिवाइस एक्सपोज़्ड है, तो वह असुरक्षित है। जब तक आप इसे बंद नहीं करते, हमलावरों के लिए अवसर की खिड़की पूरी तरह खुली है।
सुरक्षा टीमों को सक्रिय रहने की आवश्यकता है। अपने वातावरण को स्कैन करने के लिए शोधकर्ताओं द्वारा जारी किए गए इंडिकेटर्स ऑफ कॉम्प्रोमाइज (IOCs) का उपयोग करें। जैसा कि SocDefenders जोर देता है, पैचिंग केवल आधी लड़ाई है। आपको यह सुनिश्चित करने के लिए अपने लॉग्स की गहन फोरेंसिक समीक्षा भी करनी चाहिए कि फिक्स लागू करने से पहले हमलावरों ने कोई स्थायी पहुंच तो नहीं बना ली थी।
UTA0533 की जांच अभी भी जारी है। हम देख रहे हैं कि उनकी रणनीति कैसे बदलती है, लेकिन एक बात स्पष्ट है: जब हमलावर VPN उपकरणों को लक्षित करते हैं, तो वे त्वरित जीत नहीं, बल्कि आपके पूरे नेटवर्क में प्रवेश का रास्ता ढूंढ रहे होते हैं। अपने फर्मवेयर को अपडेट रखें, अपने प्रशासनिक एक्सेस को न्यूनतम तक सीमित रखें और सतर्क रहें। एज सुरक्षा की दुनिया में, लापरवाही सबसे महंगी गलती हो सकती है।