दुर्भावनापूर्ण VPN एप्लिकेशन में राज्य-प्रायोजित स्पाइवेयर का पता चला, जो वैश्विक उपयोगकर्ता प्रमाणीकरण और गोपनीयता को लक्षित कर रहा है
TL;DR
दुर्भावनापूर्ण VPN एप्लिकेशन में राज्य-प्रायोजित स्पाइवेयर का पता चला, जो वैश्विक उपयोगकर्ता प्रमाणीकरण और गोपनीयता को लक्षित कर रहा है
साइबर-जासूसी की दुनिया में एक नया और चिंताजनक अध्याय सामने आया है। एक परिष्कृत अभियान सामने आया है, जो उन उपकरणों को ही डिजिटल जाल में बदल रहा है जिनका उपयोग लोग अपनी गोपनीयता की रक्षा के लिए करते हैं—यानी VPN। शोधकर्ताओं ने इस ऑपरेशन को TAG-182 नामक एक ईरानी राज्य-प्रायोजित खतरा अभिनेता (threat actor) से जोड़ा है, जो वर्तमान में दुनिया भर में फारसी भाषी उपयोगकर्ताओं से संवेदनशील डेटा एकत्र करने में व्यस्त है।
ये केवल सामान्य हैकर्स नहीं हैं। यह एक लक्षित और निरंतर निगरानी अभियान है। वैध गोपनीयता उपकरणों का ढोंग करके, ये दुर्भावनापूर्ण ऐप्स प्रभावी रूप से उपयोगकर्ता के फोन को एक व्यक्तिगत जासूसी उपकरण में बदल देते हैं, जो प्रमाणीकरण डेटा, संचार लॉग और डिवाइस मेटाडेटा को सीधे खतरा अभिनेता तक पहुंचाते हैं।
निगरानी का तंत्र: MarkiRAT
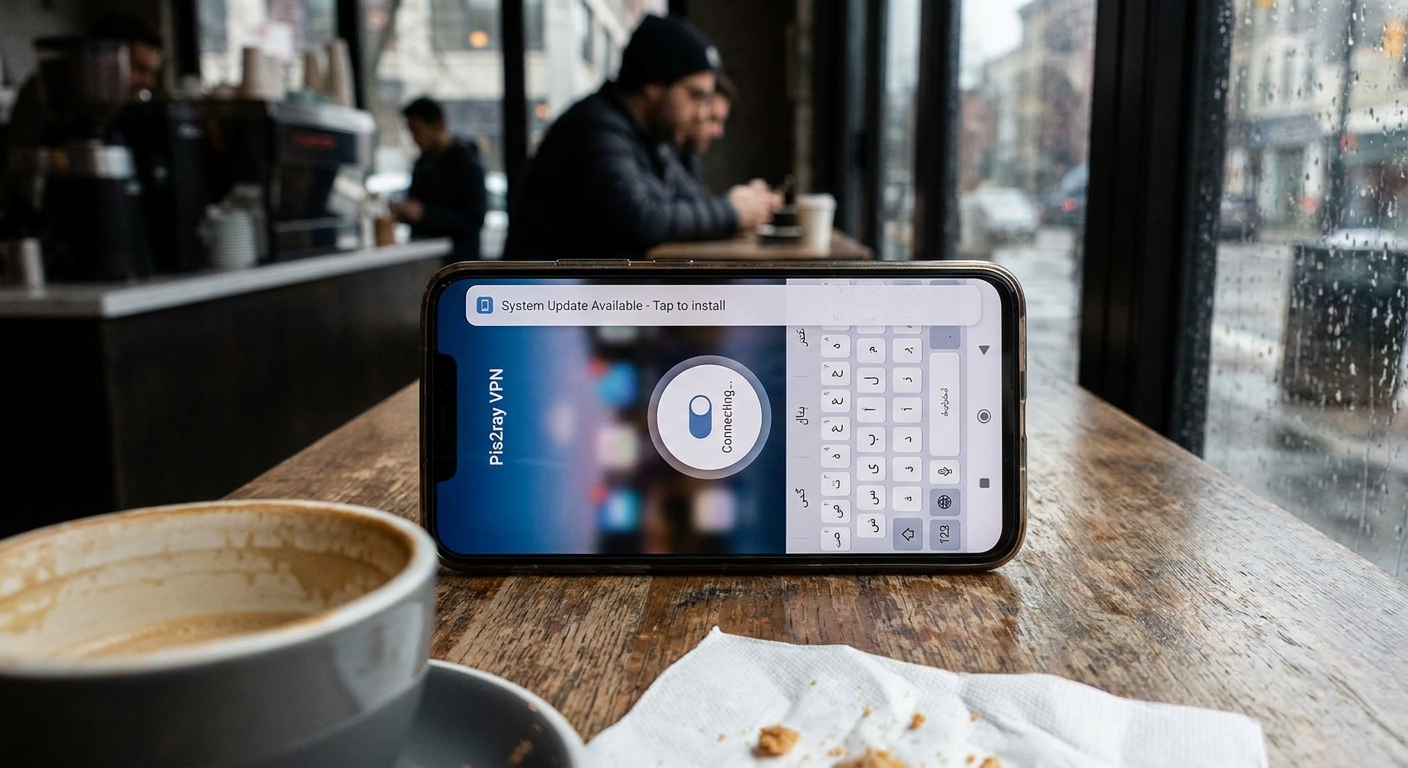
इस ऑपरेशन के पीछे का इंजन MarkiRAT नामक एक ट्रोजन है। Recorded Future के Insikt Group के शोध के अनुसार, यह मैलवेयर एक डेटा-वैक्यूम है। एक बार जब उपयोगकर्ता फर्जी VPN में से किसी एक को इंस्टॉल कर लेता है—विशेष रूप से "Pis2ray VPN" या "YESHICA YEPlayer"—तो ऐप एक बैकग्राउंड प्रक्रिया शुरू करता है जिसे सब कुछ खंगालने के लिए डिज़ाइन किया गया है: SMS संदेश, संपर्क सूची, कॉल लॉग, आदि।
छिपे रहने के लिए, मैलवेयर एक चतुर चाल चलता है, जो Windows Background Intelligent Transfer Service (BITS) का दुरुपयोग करता है। BITS एक वैध सिस्टम घटक है जिसका उद्देश्य बैकग्राउंड फ़ाइल ट्रांसफर है, लेकिन यहाँ, इसका उपयोग दीर्घकालिक निरंतरता बनाए रखने के लिए किया जा रहा है। इस सेवा का लाभ उठाकर—एक तकनीक जिसे MITRE ATT&CK के तहत T1197 के रूप में वर्गीकृत किया गया है—हमलावर छोटे, रुक-रुक कर होने वाले विस्फोटों में डेटा निकाल सकते हैं। यह एक चतुर कदम है; यह ट्रैफ़िक को इतना शांत रखता है कि अधिकांश मानक सुरक्षा सॉफ़्टवेयर की पकड़ में नहीं आता।
लक्ष्यीकरण और वितरण रणनीतियाँ
यह अभियान सर्जिकल है। मैलवेयर को उन उपकरणों की तलाश करने के लिए प्रोग्राम किया गया है जो फारसी-भाषा कीबोर्ड लेआउट (कोड 0x0429) के साथ कॉन्फ़िगर किए गए हैं। इस विशिष्ट क्षेत्रीय सेटिंग को फ़िल्टर करके, खतरा अभिनेता यह सुनिश्चित करता है कि वे गलत लक्ष्यों पर संसाधन बर्बाद नहीं कर रहे हैं। वे पत्रकारों, असंतुष्टों और कार्यकर्ताओं की तलाश कर रहे हैं।
जैसा कि Tech Times द्वारा उल्लेख किया गया है, वितरण रणनीति पुराने जमाने की सोशल इंजीनियरिंग पर निर्भर करती है। वे इंस्टाग्राम पर हमला करते हैं, उन उपयोगकर्ताओं के सामने अप्रतिबंधित इंटरनेट एक्सेस का वादा करते हैं जो स्थानीय सेंसरशिप को बायपास करने के लिए बेताब हैं। यह एक क्रूर विडंबना है: उपयोगकर्ता स्वतंत्रता पाने के लिए इन ऐप्स को इंस्टॉल करते हैं, केवल अपने डिजिटल जीवन की चाबियाँ सौंपने के लिए।
| विशेषता | विवरण |
|---|---|
| खतरा अभिनेता | TAG-182 (ईरानी राज्य-प्रायोजित) |
| प्राथमिक मैलवेयर | MarkiRAT |
| लक्ष्य भाषा | फारसी (लेआउट 0x0429) |
| वितरण | सोशल मीडिया (इंस्टाग्राम) |
| निरंतरता | Windows BITS (T1197) |
दुर्भावनापूर्ण VPN बुनियादी ढांचे के लिए वैश्विक नियामक प्रतिक्रिया
जबकि TAG-182 जासूसी पर ध्यान केंद्रित करता है, व्यापक अंतरराष्ट्रीय समुदाय इन आपराधिक VPN के पीछे के बुनियादी ढांचे के साथ 'व्हैक-ए-मोल' खेल रहा है। अमेरिकी ट्रेजरी के विदेशी संपत्ति नियंत्रण कार्यालय (OFAC) ने हाल ही में 1VPNS नामक एक सेवा पर प्रतिबंध लगा दिया है, साथ ही इसके प्रशासक दिमित्रो रशेव्स्की और येगेनी व्लादिमीरोविच सिलायेव नामक एक डेवलपर पर भी प्रतिबंध लगाया है।
यह मई 2026 में FBI-समर्थित कार्रवाई के बाद हुआ है जिसने 1VPNS को ध्वस्त कर दिया। जांच ने एक गंभीर तस्वीर पेश की: सेवा केवल सामान्य उपयोगकर्ताओं के लिए नहीं थी; यह रैनसमवेयर गिरोहों के लिए अपने ट्रैक छिपाने, पेलोड तैनात करने और चोरी किए गए डेटा को स्थानांतरित करने के लिए एक पसंदीदा स्थान था। विशेष रूप से, सिलायेव को "क्रिप्टर्स" विकसित करने के लिए चिह्नित किया गया था—विशेष उपकरण जो एंटीवायरस डिटेक्शन को बायपास करने के लिए मैलवेयर को डिजिटल आवरण में लपेटते हैं।
यह एक स्पष्ट संकेत है कि VPN उद्योग एक युद्ध का मैदान बनता जा रहा है। जबकि वैध प्रदाता गोपनीयता के लिए एक जीवन रेखा हैं, "मैलवेयर-एज़-ए-सर्विस" विकल्पों के उदय का मतलब है कि पुरानी सलाह—"बस एक VPN का उपयोग करें"—अब पर्याप्त नहीं है। आपको यह जानना होगा कि आप किस VPN का उपयोग कर रहे हैं।
शमन और सुरक्षा विचार
यदि आप इंटरनेट प्रतिबंधों को बायपास करना चाहते हैं, तो आपको सतर्क रहने की आवश्यकता है। यदि आप इंस्टाग्राम विज्ञापन या किसी यादृच्छिक लिंक से VPN डाउनलोड कर रहे हैं, तो आप संभवतः एक जाल में फंस रहे हैं। आधिकारिक ऐप स्टोर सही नहीं हैं, लेकिन वे सीधे APK डाउनलोड के 'वाइल्ड वेस्ट' की तुलना में बहुत सुरक्षित हैं।
सुरक्षित रहने के तरीके:
- स्रोत पर टिके रहें: केवल आधिकारिक स्टोर या सत्यापित डेवलपर वेबसाइटों से सॉफ़्टवेयर डाउनलोड करें। यदि यह संदिग्ध लगता है, तो यह है।
- अपनी सेवाओं पर नज़र रखें: यदि आप तकनीक-प्रेमी हैं, तो BITS जैसी सिस्टम-स्तरीय सेवाओं पर नज़र रखें। यदि आप असामान्य गतिविधि देखते हैं, तो जांच करने का समय आ गया है।
- अपनी सेटिंग्स जानें: यदि आप उच्च-जोखिम वाले क्षेत्र में हैं, तो उन ऐप्स से अतिरिक्त सावधान रहें जो विशेष रूप से आपकी भाषा या कीबोर्ड सेटिंग्स को लक्षित करते हैं।
- अपनी सुरक्षा को लेयर करें: मजबूत एंडपॉइंट सुरक्षा का उपयोग करें। आधुनिक EDR उपकरण उन व्यवहार संबंधी विसंगतियों को पहचानने में बेहतर हो रहे हैं जो निरंतर निगरानी उपकरणों के साथ आती हैं।
राज्य-प्रायोजित जासूसी और सामान्य साइबर अपराध के बीच की रेखाएं धुंधली हो रही हैं। जब हमलावर अपनी गतिविधि को वैध विंडोज प्रक्रियाओं के भीतर छिपाते हैं, तो आपके कंप्यूटर का "सामान्य" व्यवहार चोरी के लिए एकदम सही कवर बन जाता है।
इतिहास ने हमें दिखाया है कि यह कोई नई रणनीति नहीं है; Ferocious Kitten ऑपरेशंस जैसे अभियानों ने वर्षों पहले साबित कर दिया था कि यह एक दीर्घकालिक, धैर्यवान रणनीति है। भारी डिजिटल प्रतिबंधों के तहत रहने वालों के लिए, एकमात्र वास्तविक बचाव संदेह और पारदर्शी, ओपन-सोर्स और सत्यापित सुरक्षा उपकरणों पर निर्भरता का संयोजन है। किसी "गोपनीयता" उपकरण को अपना सबसे बड़ा दायित्व न बनने दें।