Volexity identifica una campaña activa de explotación de día cero dirigida a dispositivos VPN de SonicWall
TL;DR
Volexity identifica una campaña activa de explotación de día cero dirigida a dispositivos VPN de SonicWall
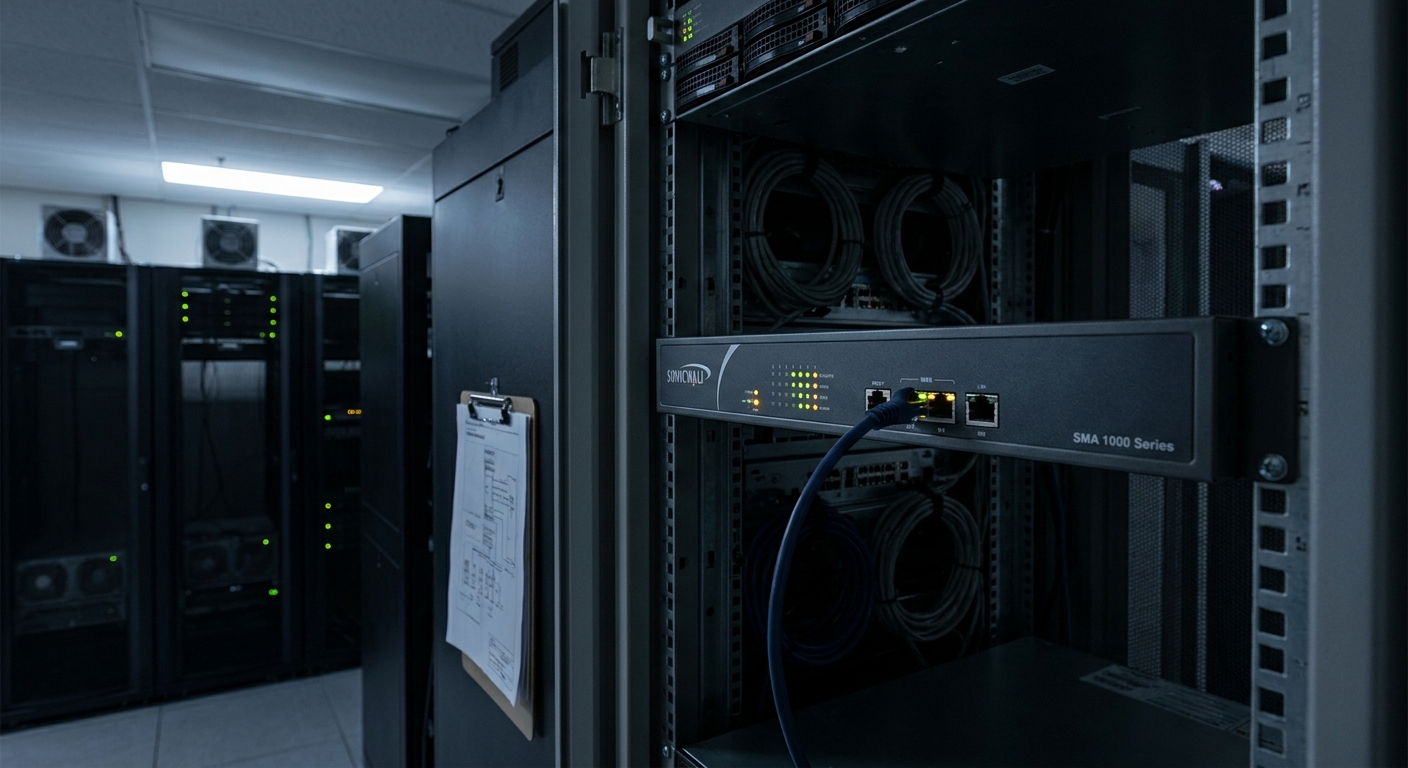
Si utiliza dispositivos de la serie SonicWall SMA 1000, es momento de detener lo que está haciendo y revisar sus registros. Los investigadores de seguridad de Volexity han revelado una peligrosa campaña activa de día cero que ha estado operando desde el 22 de junio de 2026. ¿Los culpables? Un grupo de actores de amenazas denominado UTA0533. No solo están explorando; han descubierto cómo encadenar dos vulnerabilidades de día cero para obtener acceso a nivel de root, lo que les permite ejecutar cualquier comando que deseen y extraer credenciales antes de que usted sepa que están dentro de su red.
Volexity detectó esto tras investigar infraestructura comprometida, utilizando sus herramientas de análisis de memoria —específicamente Volexity Volcano— para identificar las huellas digitales de la intrusión. Según el análisis detallado proporcionado por Volexity, este no fue un ataque genérico. El malware fue diseñado a medida para prosperar en el entorno único y restringido de los dispositivos SonicWall SMA.
El desglose técnico: Una tormenta perfecta
El ataque es un proceso clásico de dos pasos que convierte una puerta de enlace segura en una puerta abierta.
El primero es CVE-2026-15409. Se trata de una falla de falsificación de solicitudes del lado del servidor (SSRF) y es grave, con una puntuación CVSS de 10.0. Al atacar el endpoint /wsproxy, un atacante no autenticado puede omitir por completo las comprobaciones de seguridad del dispositivo. Básicamente, están entrando por la puerta principal sin necesidad de una llave.
Una vez superado ese primer obstáculo, pasan a la segunda vulnerabilidad: CVE-2026-15410. Esta es una falla de inyección de código posterior a la autenticación con una puntuación CVSS de 7.2. Con el primer exploit como palanca, pueden ejecutar comandos arbitrarios del sistema operativo con privilegios totales de root. Como señaló Security Affairs, una vez que estas dos vulnerabilidades se encadenan, el dispositivo queda esencialmente bajo su control.
| ID de vulnerabilidad | Tipo | Puntuación CVSS | Impacto |
|---|---|---|---|
| CVE-2026-15409 | SSRF | 10.0 | Omisión de autenticación |
| CVE-2026-15410 | Inyección de código | 7.2 | Ejecución arbitraria de comandos |
Detalles operativos y cómo defenderse
UTA0533 conoce bien su oficio. Han mantenido su seguridad operativa estricta, utilizando malware personalizado diseñado para evadir los métodos de detección habituales. Al apoyarse en el endpoint /wsproxy, han resaltado una verdad dolorosa: los dispositivos de borde son las partes más críticas, pero a menudo las más ignoradas, de nuestro perímetro de red.
SonicWall ya ha lanzado parches para cerrar estas brechas. Si usted administra estos dispositivos, su primer paso debe ser consultar el aviso oficial de PSIRT. Actualice esos sistemas al firmware más reciente de inmediato.
Más allá de simplemente hacer clic en "actualizar", aquí tiene su lista de verificación para asegurar el perímetro:
- Parchee, y luego vuelva a parchear: Asegúrese de que tanto CVE-2026-15409 como CVE-2026-15410 estén remediados.
- Audite los registros: Examine los registros de su sistema, buscando específicamente cualquier anomalía proveniente del endpoint
/wsproxy. - Busque fantasmas: Esté atento a procesos anómalos o binarios desconocidos. Si algo no pertenece al dispositivo, es probable que sea obra de UTA0533.
- Vigile el tráfico: Busque patrones de red que indiquen intentos de SSRF.
Como señaló Security Affairs, el peligro aquí es que estas vulnerabilidades no requieren una contraseña o credenciales robadas para activarse. Si su dispositivo está expuesto, es vulnerable. La ventana de oportunidad para estos atacantes está abierta de par en par hasta que usted la cierre.
Los equipos de seguridad deben ser proactivos. Utilice los indicadores de compromiso (IOC) publicados por los investigadores para escanear su entorno. Como enfatiza correctamente SocDefenders, aplicar parches es solo la mitad de la batalla. También debe realizar una revisión forense profunda de sus registros para asegurarse de que los atacantes no establecieron persistencia antes de que usted aplicara la solución.
La investigación sobre UTA0533 sigue en curso. Estamos observando cómo cambian sus tácticas, pero una cosa está clara: cuando los atacantes apuntan a dispositivos VPN, no buscan una victoria rápida, sino un punto de apoyo en toda su red. Mantenga su firmware actualizado, restrinja el acceso administrativo al mínimo indispensable y manténgase alerta. En el mundo de la seguridad perimetral, la complacencia es el error más costoso que puede cometer.