Spyware patrocinado por el Estado descubierto en aplicaciones VPN maliciosas que atacan la autenticación y privacidad de usuarios globales
TL;DR
Spyware patrocinado por el Estado descubierto en aplicaciones VPN maliciosas que atacan la autenticación y privacidad de usuarios globales
Hay un nuevo y oscuro capítulo en el mundo del ciberespionaje. Ha surgido una campaña sofisticada que convierte las herramientas que la gente utiliza para proteger su privacidad —las VPN— en trampas digitales. Los investigadores han vinculado esta operación a un actor de amenazas iraní patrocinado por el Estado conocido como TAG-182, que actualmente se dedica a recopilar datos sensibles de usuarios de habla persa en todo el mundo.
No se trata de hackers aleatorios. Es una operación de vigilancia dirigida y persistente. Al hacerse pasar por herramientas de privacidad legítimas, estas aplicaciones maliciosas convierten efectivamente el teléfono del usuario en un dispositivo de escucha, enviando datos de autenticación, registros de comunicación y metadatos del dispositivo directamente al actor de la amenaza.
El mecanismo de vigilancia: MarkiRAT
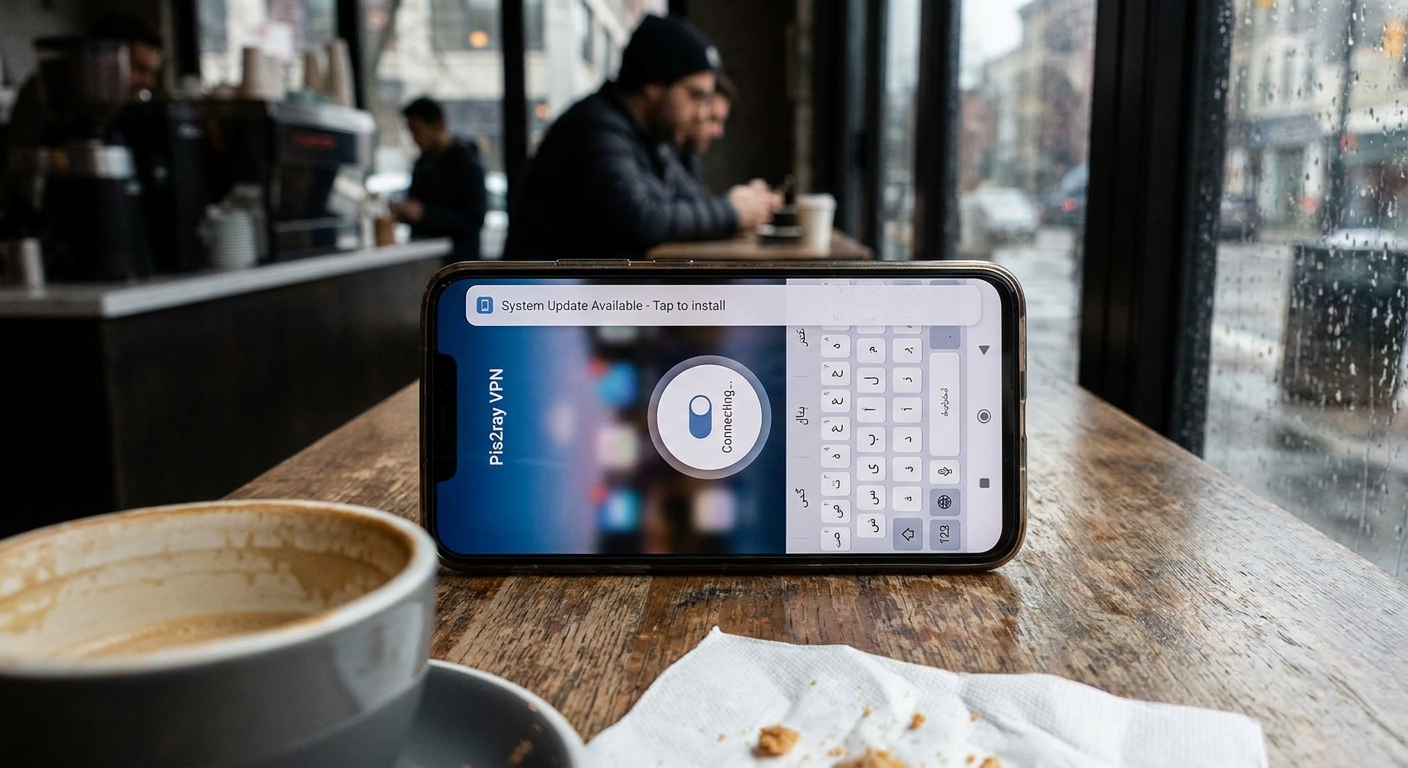
El motor detrás de esta operación es un troyano llamado MarkiRAT. Según la investigación del Insikt Group de Recorded Future, el malware es una aspiradora de datos. Una vez que un usuario instala una de las VPN falsas —más notablemente "Pis2ray VPN" o "YESHICA YEPlayer"—, la aplicación activa un proceso en segundo plano diseñado para extraer todo: mensajes SMS, listas de contactos, registros de llamadas, lo que sea.
Para permanecer oculto, el malware utiliza un truco inteligente: abusa del Servicio de transferencia inteligente en segundo plano (BITS) de Windows. BITS es un componente legítimo del sistema destinado a transferencias de archivos en segundo plano, pero aquí se utiliza como arma para mantener la persistencia a largo plazo. Al aprovechar este servicio —una técnica categorizada bajo MITRE ATT&CK como T1197—, los atacantes pueden exfiltrar datos en ráfagas pequeñas e intermitentes. Es un movimiento inteligente; mantiene el tráfico lo suficientemente silencioso como para pasar desapercibido ante la mayoría del software de seguridad estándar.
Estrategias de segmentación y distribución
La campaña es quirúrgica. El malware está programado para buscar dispositivos configurados con una distribución de teclado en idioma persa (código 0x0429). Al filtrar por esta configuración regional específica, el actor de la amenaza se asegura de no desperdiciar recursos en los objetivos equivocados. Están buscando periodistas, disidentes y activistas.
Como señaló Tech Times, la estrategia de distribución se basa en la ingeniería social tradicional. Atacan a través de Instagram, prometiendo acceso a Internet sin restricciones a usuarios que buscan desesperadamente eludir la censura local. Es una ironía cruel: los usuarios instalan estas aplicaciones para obtener libertad, solo para entregar las llaves de sus vidas digitales.
| Característica | Descripción |
|---|---|
| Actor de amenaza | TAG-182 (patrocinado por el Estado iraní) |
| Malware principal | MarkiRAT |
| Idioma objetivo | Persa (Diseño 0x0429) |
| Distribución | Redes sociales (Instagram) |
| Persistencia | Windows BITS (T1197) |
Respuesta regulatoria global a la infraestructura VPN maliciosa
Mientras TAG-182 se centra en el espionaje, la comunidad internacional en general está luchando contra la infraestructura detrás de estas VPN criminales. La Oficina de Control de Activos Extranjeros (OFAC) del Tesoro de EE. UU. sancionó recientemente un servicio llamado 1VPNS, junto con su administrador, Dmytro Rashevskyi, y un desarrollador llamado Yegeniy Vladimirovich Silayev.
Esto sigue a una operación respaldada por el FBI en mayo de 2026 que desmanteló 1VPNS. La investigación pintó un panorama sombrío: el servicio no era solo para usuarios ocasionales; era un recurso para bandas de ransomware que buscaban ocultar sus huellas, desplegar cargas útiles y mover datos robados. Silayev, en particular, fue señalado por desarrollar "cryptors", herramientas especializadas que envuelven el malware en un manto digital para eludir la detección de antivirus.
Es una señal clara de que la industria de las VPN se está convirtiendo en un campo de batalla. Si bien los proveedores legítimos son un salvavidas para la privacidad, el aumento de las opciones de "malware como servicio" significa que el viejo consejo de "solo usa una VPN" ya no es suficiente. Debes saber qué VPN estás usando.
Mitigaciones y consideraciones de seguridad
Si buscas eludir las restricciones de Internet, debes ser paranoico. Si descargas una VPN desde un anuncio de Instagram o un enlace aleatorio, probablemente estés entrando en una trampa. Las tiendas de aplicaciones oficiales no son perfectas, pero son mucho más seguras que el salvaje oeste de las descargas directas de APK.
Cómo mantenerse seguro:
- Quédate con la fuente: Solo descarga software de tiendas oficiales o sitios web de desarrolladores verificados. Si parece sospechoso, lo es.
- Vigila tus servicios: Si eres experto en tecnología, mantén un ojo en los servicios a nivel de sistema como BITS. Si ves actividad inusual, es hora de investigar.
- Conoce tu configuración: Si te encuentras en una región de alto riesgo, ten mucho cuidado con las aplicaciones que se dirigen específicamente a tu idioma o configuración de teclado.
- Refuerza tu seguridad: Utiliza una protección de endpoints robusta. Las herramientas EDR modernas son cada vez mejores detectando las anomalías de comportamiento que acompañan a las herramientas de vigilancia persistente.
Las líneas entre el espionaje patrocinado por el Estado y el cibercrimen común se están desdibujando. Cuando los atacantes ocultan su actividad dentro de procesos legítimos de Windows, el comportamiento "normal" de tu computadora se convierte en la cobertura perfecta para el robo.
La historia nos ha demostrado que esta no es una táctica nueva; campañas como las operaciones Ferocious Kitten demostraron hace años que esta es una estrategia paciente y a largo plazo. Para quienes viven bajo fuertes restricciones digitales, la única defensa real es una combinación de escepticismo y la confianza en herramientas de seguridad transparentes, de código abierto y verificadas. No dejes que una herramienta de "privacidad" se convierta en tu mayor responsabilidad.